Sosyal Mühendislikte Püf Noktalar
- Sosyal Mühendislikte genelde amaç para değil; teknik olarak ulaşılması mümkün olmayan durumlarda hacklenecek sisteme teknik olmayan bir dizi yolla erişmektir.
- Bir sosyal mühendis olabilmeniz için fazla teknik bilgiye ihtiyaç duymadan uçsuz bucaksız hayal gücünüzle birçok sistemi yerle bir edebilirsiniz.
- İyi bir Sosyal mühendis olmak istiyorsanız kuşkusuz bu işlerin ustası olan Kevin D. Mitnick’in kitabını inceleyip okumanızı tavsiye ederim.
Sosyal Mühendislerin Planları Nelerdir ?
- Bilgi Toplama : Öncelikle aldatılacak olan kurbanın hakkında maksimum seviyede bilgi toplanır ve birçok özellik araştırılır. Elde edilen bilgiler şirket web sitelerinden, diğer yayınlardan ve sık olmamakla birlikte hedef sistemde çalışan işcilerle konuşarak birçok bilgi toplanır.
- Saldırıyı Planla : Saldırganlar saldırıyı nasıl yürütmek istediğini açıklar.
- Saldırma Araçları : Saldırganın saldırıyı başlatırken kullanacağı bilgisayar programlarını içermektedir.
- Bilgileri Kullanma : Ev hayvanı isimleri, organizasyon kurucularının doğum tarihleri gibi birçok sosyal mühendislik taktikleri sırasında toplanan bilgiler, şifre tahminlerinde kullanılabilir.
1- İkna etme yetenekleri gelişmiştir.
2- Etkileme özelliği yüksektir.
3- Aldatmaktan çekinmezler her yolu mübah görürler
4- Bilgili ve donanımlı olduğunu karşı tarafa gösterme
5- Senaryo üretme yetileri oldukça fazladır.
Sosyal mühendislikte en sık kullanılan yöntemlerden biriside Phishing yani oltalama birazda ondan bahsedelim.
Phising Nedir ?
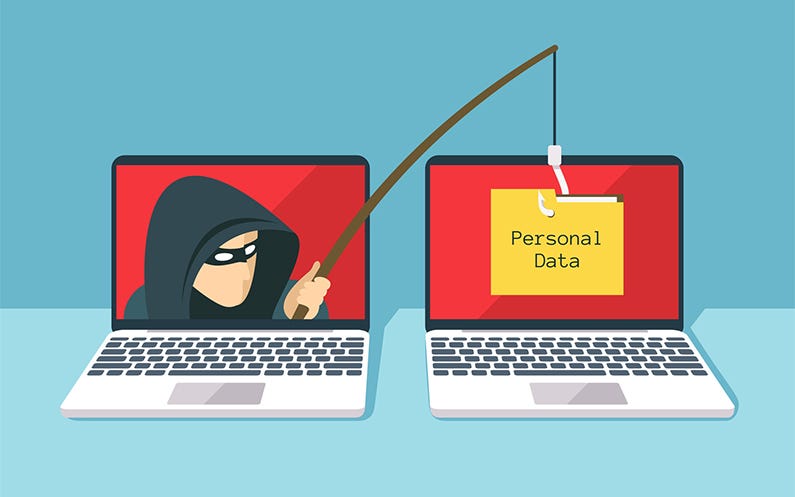
Türkçe karşılığı oltalama olan Phishing, Internet kullanıcılarının kredi kartı ve banka hesap numaraları ve bu hesaplara ait şifre ve CVV2 numaraları gibi hassas içerikleri elde etme amacıyla saldırgan tarafından yapılan sosyal mühendislik saldırılarından biridir. Bu saldırılarda kandırılan kullanıcı, oltaya takılan bir balığa benzetildiği için “oltalama” adını almıştır.
Phishing Saldırıları Nasıl Yapılır ?
Phishing saldırılarında kullanıcı genelde sahte bir e-posta vasıtasıyla tuzağa düşürülür. Saldırıyı yapan kötü niyetli kişi, doğrudan temas yeri bilinen ve güvenilen banka ,firmaları kullanarak hedeflenen bilgilere ulaşmayı sağlar.
Genel saldırı senaryosu :
Kötü niyetli kişi, genelde bankaların kimliklerini kullanarak hedef kullanıcıya bir mail gönderir. Gönderilen mailin içeriğinde sistemde yapılan güncellemeler veya yenilikler nedeniyle kullanıcının verilen adrese bilgilerini girmesi gerektiği söylenir. Mail aracılığı ile iletilen adres kimliği kullanılan kurumun birebir kopyasıdır. Oltalanan kişi bu siteyi gerçek site sanarak girip bilgilerini yazınca tüm bilgiler artık kötü niyetli kişinin eline geçmiş olur.
Peki bu saldırıdan nasıl korunabiliriz ?
- Güvenilir kaynaklar bilgi istemez : Müşterisi olduğunuz kurumların sizlerin bilgilerine ihtiyacı yoktur. Mail ya da siteler aracılığıyla kullanıcı adı ve parolalarınızı talep eden bağlantıları önemsemeyiniz.
- Tanımadığınız mailleri açıp okumayın : Tanımadığınız kişi veya kurumlar tarafından yollanan mailleri okumadan direkt siliniz. Bu tür mailler sizleri Phishing saldırısı ile oltalayabilir. Aman dikkat :)
- Adres kontrolü yapınız : Phishing saldırılarında oltaya takılmamanın en önemli unsurlarından biride tarayıcıda bulunan adresi kontrol etmektir. Bir karakter değişikliği umulmadık sonuçlara yol açabilir.
- Güvenlik Kontrolü yapınız : Bankalar, alışveriş siteleri gibi kullanıcı bilgileri ve havale işlemlerinde HTTPS güvenli protokolü kullanılır. Bu protokolde yapılan veri iletimi şifrelenerek yapılır ve güvenlik üst düzeydir.
- Hesap özetinizi kontrol ediniz : Düzenli aralıklarla kontrol ediniz.Mail adresinize gönderilen e-postaları silmeyin ve adresin yönlendirildiği site hakkında, Whois veritabanlarından bilgiler toplayabilirsiniz. Bu bilgileri savcılığa göndererek şikayette bulunabilirsiniz.
Yorumlar
Yorum Gönder